01Contexte
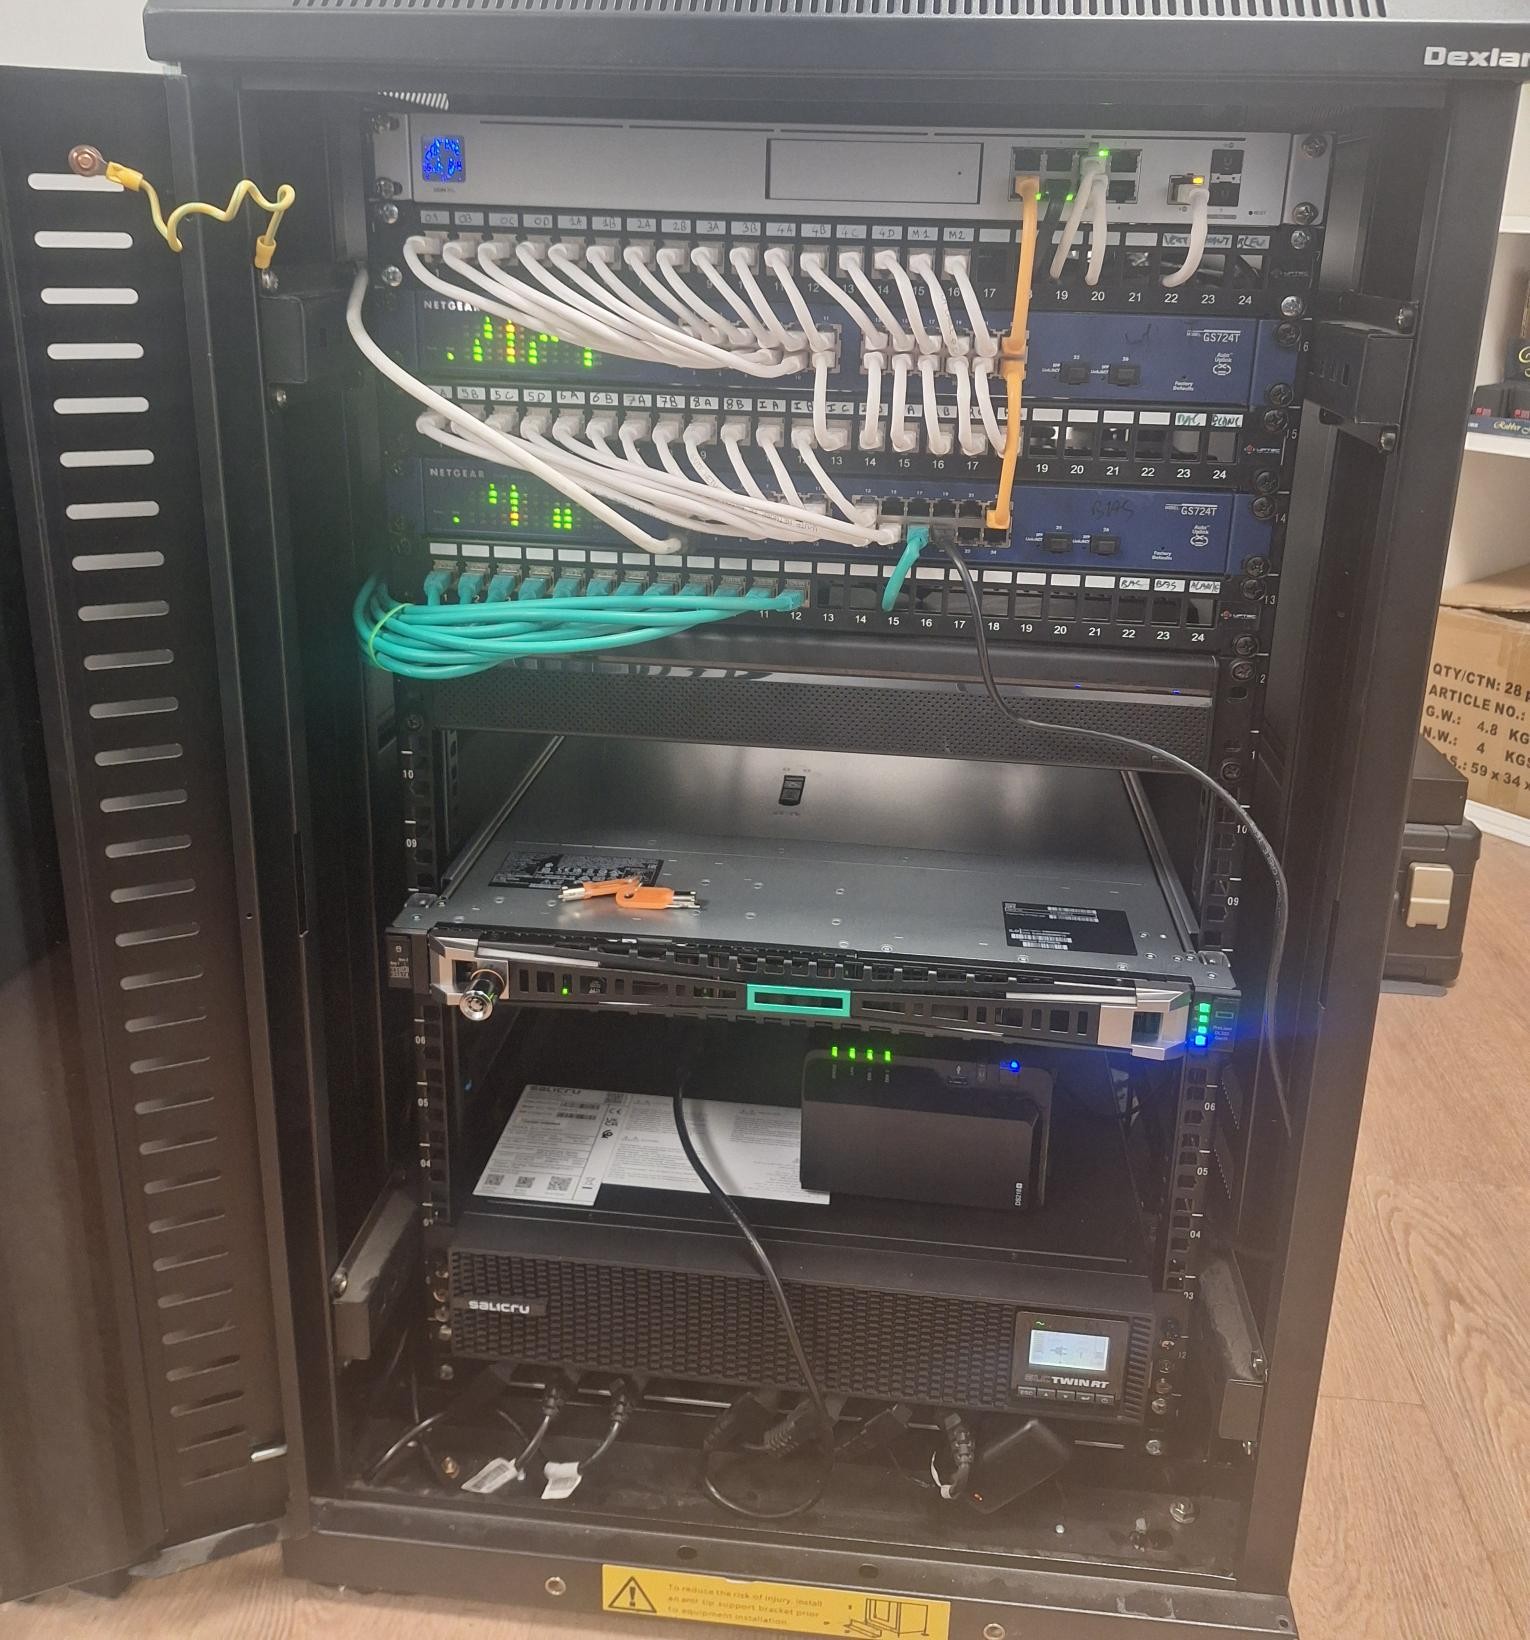
Un client de 14 postes s'appuyait jusque-là sur un simple NAS pour héberger ses fichiers, sans contrôleur de domaine, sans accès distant sécurisé, et avec une messagerie hébergée chez OVH. L'objectif : le faire basculer vers une infrastructure serveur virtualisée, plus robuste et administrée.
02Réalisation
Virtualisation. Déploiement d'un hyperviseur VMware ESXi puis création de 3 machines virtuelles : un contrôleur de domaine Active Directory, un serveur de fichiers et d'impression reprenant les partages de l'ancien NAS, et une machine dédiée au logiciel métier. Chaque VM a été configurée avec ses rôles, ses comptes utilisateurs et ses droits d'accès, dans le respect des politiques de sécurité de base.
Migration des données. Les données ont été transférées avec Robocopy, en plusieurs passes successives, afin de conserver les droits d'accès NTFS et les horodatages des fichiers - précédées d'une sauvegarde complète de l'ancien NAS en cas d'échec. Le volume de données dépassant la capacité initiale, un disque supplémentaire a été ajouté et intégré à la grappe RAID 5 existante, avec suivi complet de la reconstruction avant extension de la partition côté système.
Messagerie. La messagerie, jusque-là hébergée chez OVH, a été migrée vers Microsoft 365 : rattachement du domaine au tenant, création des boîtes et attribution des licences, migration du contenu des boîtes, bascule des enregistrements MX, puis reconfiguration du profil Outlook sur les 14 postes.
Réseau. J'ai entièrement configuré et sécurisé le réseau du client autour d'un routeur Ubiquiti, jusque-là inexistant, incluant la mise en place d'un accès VPN nomade permettant aux utilisateurs de joindre les partages du serveur depuis l'extérieur, sans exposer directement la machine sur Internet.
03Résultat
Bascule réalisée sans perte de données ni interruption prolongée de service, droits d'accès et historiques de fichiers préservés, et mise en place d'un accès distant sécurisé qui n'existait pas auparavant chez ce client.